
Network Layer หรือ OSI Layer 3 เป็นส่วนสำคัญของระบบเครือข่ายคอมพิวเตอร์ เพราะเกี่ยวข้องกับ IP Address, Subnet และ Routing ซึ่งช่วยให้ข้อมูลสามารถเดินทางจากเครือข่ายต้นทาง ไปยังเครือข่ายปลายทางได้ แม้อุปกรณ์ทั้งสองจะไม่ได้อยู่ใน Network เดียวกัน
เมื่อเราเปิดเว็บไซต์ เชื่อมต่อ Server ใช้งาน Cloud หรือส่งข้อมูลผ่าน Internet ข้อมูลอาจต้องเดินทางผ่าน Router หลายตัวก่อนถึงปลายทาง กระบวนการเลือกและส่งต่อข้อมูลระหว่าง Network เหล่านี้ เกี่ยวข้องโดยตรงกับ Network Layer
บทความนี้จะอธิบาย Network Layer ตั้งแต่พื้นฐาน IP Address, IPv4, IPv6, Subnet, Default Gateway, Router, Routing Table, ICMP, TTL และ NAT รวมถึงแนวทาง Troubleshooting และความสำคัญของ Layer 3 ต่อ Cybersecurity
สารบัญ
- Network Layer คืออะไร?
- Network Layer อยู่ตรงไหนใน OSI Model?
- หน้าที่ของ Network Layer
- Packet คืออะไร?
- IP Address และ Layer 3
- IPv4 และ IPv6
- Subnet และ CIDR
- Default Gateway
- Router ทำงานอย่างไร?
- Routing คืออะไร?
- Routing Table คืออะไร?
- TTL และ Hop Limit
- ICMP คืออะไร?
- NAT เกี่ยวข้องอย่างไร?
- Layer 2 กับ Layer 3 ต่างกันอย่างไร?
- ตัวอย่างการสื่อสารข้าม Network
- การ Troubleshooting Layer 3
- Network Layer กับ Cybersecurity
- ควรเรียนอะไรต่อ?
- คำถามที่พบบ่อย
Network Layer คืออะไร?
Network Layer คือ Layer ที่ 3 ของ OSI Model มีหน้าที่สำคัญเกี่ยวกับ Logical Addressing และการส่ง Packet ระหว่าง IP Network ต่าง ๆ
Protocol สำคัญที่สุดในบริบทนี้คือ Internet Protocol หรือ IP ซึ่งปัจจุบันมีทั้ง IPv4 และ IPv6
ตัวอย่างแนวคิดพื้นฐาน:
Computer A
192.168.1.10
     |
     v
  Router
     |
     v
 Internet
     |
     v
  Router
     |
     v
Server
203.0.113.20
หาก Computer A และ Server อยู่คนละ IP Network ข้อมูลจะต้องอาศัยระบบ Routing เพื่อเดินทางจาก Network หนึ่งไปยังอีก Network หนึ่ง จนถึงปลายทาง
Network Layer อยู่ตรงไหนใน OSI Model?
OSI Model — Open Systems Interconnection Model เป็น Reference Model ที่แบ่งหน้าที่ของการสื่อสารเครือข่าย ออกเป็น 7 Layer เพื่อช่วยในการศึกษา ออกแบบ และ Troubleshooting ระบบ Network ให้เป็นโครงสร้างที่เข้าใจได้ง่ายขึ้น
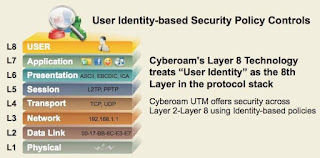
OSI Model มาตรฐานประกอบด้วย 7 Layer ดังนี้
Layer 7   Application
Layer 6   Presentation
Layer 5   Session
Layer 4   Transport
Layer 3   Network       <-- บทความนี้
Layer 2   Data Link
Layer 1 Physicalในภาพรวม Layer 2 เน้นการสื่อสารบน Data Link เช่น Ethernet และ MAC Address ขณะที่ Layer 3 ทำหน้าที่เกี่ยวกับ IP Address และการ Routing ระหว่าง IP Network
หน้าที่สำคัญของ Network Layer
Network Layer มีหน้าที่และแนวคิดสำคัญหลายส่วน ได้แก่
- Logical Addressing — ใช้ IP Address เพื่อระบุต้นทางและปลายทาง
- Routing — พิจารณาเส้นทางไปยัง Destination Network
- Packet Forwarding — ส่ง Packet ไปยัง Interface หรือ Next Hop ที่เหมาะสม
- Internetworking — ทำให้ Network หลายวงสามารถสื่อสารกันได้
- Hop Control — จำกัดอายุของ Packet ด้วย TTL ใน IPv4 หรือ Hop Limit ใน IPv6
- Control and Diagnostic Messaging — ใช้ Protocol เช่น ICMP สำหรับข้อความควบคุมและการวินิจฉัยบางประเภท
Packet คืออะไร?
หน่วยข้อมูลของ Network Layer มักเรียกว่า Packet หรือ IP Packet
IP Packet ประกอบด้วย Header และ Payload ที่บรรจุข้อมูลจาก Layer ด้านบน
+--------------------------------------+
|              IP Header               |
+--------------------------------------+
| Source IP                            |
| Destination IP                       |
| TTL / Hop Limit                      |
| Protocol / Next Header               |
| Other Header Information             |
+--------------------------------------+
|               Payload                |
+--------------------------------------+
Router จะตรวจสอบข้อมูลที่เกี่ยวข้องใน Header โดยเฉพาะ Destination IP Address แล้วนำไปเปรียบเทียบกับ Routing Table เพื่อเลือกเส้นทางสำหรับ Forward Packet
IP Address และ Network Layer
IP Address คือ Logical Address ที่ใช้ในการสื่อสารบน IP Network และเป็นองค์ประกอบพื้นฐานของ Layer 3
ตัวอย่าง IPv4:
192.168.1.10IPv4 Address มีขนาด 32 บิต และโดยทั่วไปเขียนเป็นเลขฐานสิบ 4 ชุดคั่นด้วยจุด
192 . 168 . 1 . 10อย่างไรก็ตาม IP Address เพียงอย่างเดียว ยังไม่เพียงพอสำหรับการตัดสินใจว่า Destination อยู่ใน Network เดียวกันหรือไม่ ระบบต้องพิจารณา Subnet Mask หรือ Prefix Length ร่วมด้วย
IPv4 และ IPv6
IPv4
IPv4 ใช้ Address ขนาด 32 บิต ตัวอย่างเช่น
192.168.1.10
10.10.20.30
172.16.5.20
Private IPv4 Address ที่กำหนดไว้สำหรับใช้งานภายใน Network ประกอบด้วยช่วงหลักดังนี้
10.0.0.0/8
172.16.0.0/12
192.168.0.0/16
IPv6
IPv6 ใช้ Address ขนาด 128 บิต จึงมี Address Space มากกว่า IPv4 อย่างมาก
ตัวอย่าง:
2001:db8:1000:1::10
Prefix 2001:db8::/32
ถูกสงวนไว้สำหรับ Documentation
จึงเหมาะสำหรับนำมาใช้เป็นตัวอย่าง
โดยไม่อ้างถึง Public IPv6 Address ที่ใช้งานจริง
Subnet และ CIDR
Subnetting เป็นพื้นฐานสำคัญของ Layer 3 เพราะช่วยกำหนดขอบเขตของ IP Network และช่วยให้ Host พิจารณาว่า Destination อยู่ภายใน Local Subnet หรืออยู่นอก Subnet
ตัวอย่าง:
192.168.1.0/24
/24
หมายความว่า 24 บิตแรกเป็น Network Prefix
สำหรับ IPv4 Subnet ตัวอย่างนี้:
Network Address:    192.168.1.0
Prefix:             /24
Subnet Mask:        255.255.255.0
Usable Host Range:  192.168.1.1 - 192.168.1.254
Broadcast Address:  192.168.1.255
ตัวอย่างเครื่องสองเครื่อง:
PC-A
192.168.1.10/24

PC-B
192.168.1.20/24
ทั้งสองอยู่ใน
192.168.1.0/24
จึงอยู่ใน IP Subnet เดียวกัน
แต่หากปลายทางเป็น:
192.168.2.20/24ปลายทางจะอยู่คนละ Subnet และการสื่อสารระหว่างสอง Network โดยทั่วไปต้องอาศัย Router หรืออุปกรณ์ Layer 3
Default Gateway คืออะไร?
Default Gateway คือ Router ที่ Host สามารถส่ง Traffic ไปหา เมื่อ Destination ไม่มี Route ที่เฉพาะเจาะจงกว่าตรงกับ Routing Table ของ Host
ตัวอย่าง:
PC
192.168.1.10/24
       |
       | Destination = Internet
       v
Default Gateway
192.168.1.1
       |
       v
ISP / Internet
หาก PC ต้องการติดต่อ Destination ที่อยู่นอก Local Subnet เครื่องจะตรวจสอบ Routing Table และโดยทั่วไปส่ง Traffic ไปยัง Default Gateway หาก Default Route เป็น Route ที่เหมาะสมที่สุดที่มีอยู่
Router ทำงานอย่างไร?
Router ทำหน้าที่เชื่อมต่อ IP Network และ Forward Packet ระหว่าง Network เหล่านั้น
กระบวนการแบบย่อ:
Receive Packet
      |
      v
Read Destination IP
      |
      v
Check Routing Table
      |
      v
Select Best Matching Route
      |
      v
Select Interface / Next Hop
      |
      v
Forward Packet
Router ใช้ Destination IP ประกอบกับข้อมูลใน Routing Table เพื่อพิจารณาว่าควรส่ง Packet ออก Interface ใดหรือไปยัง Next Hop ใด
Routing คืออะไร?
Routing คือกระบวนการกำหนดเส้นทางสำหรับ Packet เพื่อให้สามารถเดินทางไปยัง Destination Network
Network A
     |
     v
 Router A
     |
     +---------- Router B ---------- Network B
     |
     +---------- Router C ---------- Network C
Connected Route
เป็น Network ที่เชื่อมต่อกับ Router โดยตรง ผ่าน Interface ของ Router
Static Route
เป็น Route ที่ Administrator กำหนดด้วยตนเอง
Destination Network:
10.10.0.0/16

Next Hop:
192.168.1.254
Dynamic Routing
ใน Network ที่มีขนาดใหญ่ Router สามารถแลกเปลี่ยนข้อมูลเส้นทาง ผ่าน Dynamic Routing Protocol
ตัวอย่าง Protocol ที่พบได้ เช่น
- OSPF
- BGP
- IS-IS
- RIP
Routing Table คืออะไร?
Routing Table คือข้อมูลที่ระบบใช้ประกอบการตัดสินใจ ว่าจะ Forward Packet ไปทางใด
ตัวอย่างเชิงแนวคิด:
Destination        Next Hop
--------------------------------
192.168.1.0/24     Direct
10.10.0.0/16       192.168.1.254
0.0.0.0/0          192.168.1.1
0.0.0.0/0
คือ IPv4 Default Route
ซึ่งสามารถใช้เมื่อไม่มี Route
ที่เฉพาะเจาะจงกว่าตรงกับ Destination
Longest Prefix Match
หลักสำคัญในการ Routing คือ Longest Prefix Match
หากมีหลาย Route ที่ตรงกับ Destination ระบบจะเลือก Route ที่มี Prefix เฉพาะเจาะจงกับ Destination มากที่สุด ก่อนพิจารณาปัจจัยอื่นตามระบบ Routing ที่ใช้งาน
TTL และ Hop Limit
IPv4 Header มีค่า TTL — Time To Live เพื่อช่วยป้องกัน Packet วนอยู่ใน Routing Loop อย่างไม่สิ้นสุด
Host
TTL = 64
   |
   v
Router 1
TTL = 63
   |
   v
Router 2
TTL = 62
   |
   v
Router 3
TTL = 61
เมื่อ Router Forward IPv4 Packet ค่า TTL จะถูกลดลง และเมื่อ TTL หมดอายุ Packet จะถูกทิ้ง
ในหลายกรณี Router จะส่ง ICMP Time Exceeded กลับไปยังต้นทาง
IPv6 ใช้ Field ที่เรียกว่า Hop Limit สำหรับวัตถุประสงค์ในลักษณะเดียวกัน
ICMP คืออะไร?
ICMP — Internet Control Message Protocol ใช้สำหรับข้อความควบคุม Error Reporting และ Diagnostic Information บางประเภทในระบบ IP
Ping
คำสั่ง ping
ใช้ ICMP Echo Request และ Echo Reply
เพื่อช่วยทดสอบการเข้าถึงปลายทาง
ping 192.168.1.1Tracert
บน Windows สามารถใช้:
tracert example.comเครื่องมือนี้ใช้ประโยชน์จาก TTL และข้อความ ICMP ที่เกี่ยวข้อง เพื่อช่วยแสดง Hop ตามเส้นทางไปยัง Destination
NAT เกี่ยวข้องกับ Network Layer อย่างไร?
NAT — Network Address Translation เป็นกลไกสำหรับแก้ไขข้อมูล Address เมื่อ Traffic ผ่านอุปกรณ์ที่ทำ NAT และพบได้อย่างแพร่หลายใน IPv4 Network
PC
192.168.1.10
      |
      v
Router / NAT
      |
Private IPv4
      |
      v
Public IPv4
      |
      v
Internet
Network ภายในสามารถใช้ Private IPv4 และให้อุปกรณ์ Gateway ทำ NAT หรือ PAT เมื่อต้องสื่อสารกับ Internet ตาม Configuration ของระบบ
Layer 2 กับ Layer 3 ต่างกันอย่างไร?
| หัวข้อ | Layer 2 | Layer 3 |
|---|---|---|
| ชื่อ Layer | Data Link | Network |
| Address สำคัญ | MAC Address ใน Ethernet | IP Address |
| หน่วยข้อมูล | Frame | Packet |
| แนวคิดหลัก | Switching / Local Data Link | Routing ระหว่าง IP Network |
| อุปกรณ์ตัวอย่าง | Layer 2 Switch | Router / Layer 3 Switch |
ตัวอย่างการสื่อสารข้าม Network
สมมติมี Network สองวง:
Network A
192.168.1.0/24

PC-A
192.168.1.10
      |
      v
Router
192.168.1.1
192.168.2.1
      |
      v
PC-B
192.168.2.20

Network B
192.168.2.0/24
PC-A ต้องการส่งข้อมูลไปยัง:
192.168.2.20PC-A ใช้ Prefix ของตัวเองตรวจสอบแล้วพบว่า Destination ไม่ได้อยู่ใน Local Subnet จึงเลือก Route ที่เหมาะสม ซึ่งในตัวอย่างนี้คือการส่งไปยัง Default Gateway
Router รับ Packet
ตรวจสอบ Destination IP
และพบว่า 192.168.2.0/24
เป็น Network ที่เชื่อมต่ออยู่
จึง Forward Packet ไปยัง Network B
นี่คือแนวคิดพื้นฐานของ Layer 3 Routing
การ Troubleshooting Network Layer
เมื่อ Network มีปัญหา ควรตรวจสอบอย่างเป็นลำดับ แทนการเปลี่ยน Configuration หลายจุดพร้อมกัน
1. ตรวจสอบ IP Configuration
ipconfig /allตรวจสอบ:
- IPv4 / IPv6 Address
- Subnet Mask / Prefix Length
- Default Gateway
- DNS Server
- DHCP Status
2. ทดสอบ Local TCP/IP Stack
ping 127.0.0.13. ตรวจสอบ Default Gateway
ping 192.168.1.1เปลี่ยน Address ให้ตรงกับ Default Gateway ของ Network ที่กำลังตรวจสอบ
4. ทดสอบ Remote IP
ping 1.1.1.1หาก Gateway ติดต่อได้ แต่ Remote IP ติดต่อไม่ได้ ควรตรวจสอบ Routing, Firewall, WAN Connection หรือระบบของ ISP ต่อไป
5. ตรวจสอบ Routing Table
route printตรวจสอบว่ามี Route ไปยัง Destination ที่ต้องการ และมี Default Route ถูกต้องหรือไม่
6. ตรวจสอบเส้นทาง
tracert example.comใช้ช่วยดู Hop ระหว่างต้นทางและปลายทาง แต่ Router บางตัวอาจไม่ตอบ Probe แม้ยัง Forward Traffic ได้ตามปกติ
7. ตรวจสอบ DNS แยกจาก IP Connectivity
nslookup example.comหากสามารถติดต่อ Remote IP ได้ แต่ไม่สามารถใช้งาน Domain Name ได้ ควรตรวจสอบ DNS เพิ่มเติม
Network Layer กับ Cybersecurity
ความเข้าใจ Layer 3 มีความสำคัญต่อ Cybersecurity เพราะ Security Control และ Log จำนวนมาก เกี่ยวข้องกับ Source IP, Destination IP, Network Prefix และ Routing
ตัวอย่างงานที่เกี่ยวข้อง ได้แก่
- Firewall Rule Analysis
- Network Segmentation
- Access Control List — ACL
- VPN Routing
- Cloud Network Security
- Network Traffic Analysis
- Incident Response
- Packet Analysis
- Network Forensics
- Routing Security
ตัวอย่างการวิเคราะห์ Security Log
Source IP:         192.168.10.25
Destination IP:    203.0.113.50
Protocol:          TCP
Destination Port:  443
Action:            Allow
จากข้อมูลนี้ผู้ตรวจสอบสามารถเริ่มพิจารณาได้ว่า Source IP อยู่ใน Network ใด Destination อยู่ที่ใด Traffic ควรเดินทางผ่าน Gateway หรือ Firewall ใด และ Policy ใดอนุญาต Connection ดังกล่าว
จากนั้นจึงนำข้อมูล Layer อื่นมาประกอบ เช่น TCP Connection, DNS Query, Application Log, Proxy Log หรือ Endpoint Log เพื่อวิเคราะห์เหตุการณ์ให้ละเอียดขึ้น
ควรเรียนอะไรต่อหลังจาก Network Layer?
เมื่อเข้าใจพื้นฐาน Layer 3 แล้ว สามารถต่อยอดตามเส้นทางต่อไปนี้
Network Layer
     |
     +-- IPv4 / IPv6
     |
     +-- Subnetting
     |
     +-- Routing
     |      |
     |      +-- Static Routing
     |      +-- OSPF
     |      +-- BGP
     |
     +-- ICMP
     |
     +-- NAT
     |
     +-- VLAN
     |
     +-- Inter-VLAN Routing
     |
     +-- Firewall / ACL
     |
     +-- VPN
     |
     +-- Packet Analysis
            |
            +-- Wireshark
            |
            +-- Network Security
คำถามที่พบบ่อย — FAQ
Network Layer คือ Layer ไหน?
Network Layer คือ Layer 3 ของ OSI Model
OSI Model มีทั้งหมดกี่ Layer?
OSI Model มาตรฐานมีทั้งหมด 7 Layer ตั้งแต่ Physical Layer ไปจนถึง Application Layer
Layer 8 คืออะไร?
OSI Model ไม่มี Layer 8 อย่างเป็นทางการ คำว่า Layer 8 ที่พบในวงการ IT มักถูกใช้แบบไม่เป็นทางการเพื่อกล่าวถึง User, Human Factor หรือแนวคิดเฉพาะของผลิตภัณฑ์บางประเภท
Protocol สำคัญของ Network Layer คืออะไร?
Protocol หลักที่ควรรู้จักคือ IPv4 และ IPv6 รวมถึง Protocol ที่เกี่ยวข้องอย่าง ICMP
Router ทำงานที่ Layer 3 ใช่หรือไม่?
ใช่ในบริบทของหน้าที่ Routing หลัก เพราะ Router ใช้ IP Address และ Routing Table ในการ Forward Packet ระหว่าง Network
อย่างไรก็ตาม Router สมัยใหม่ อาจมี Firewall, NAT, VPN, Application Inspection และความสามารถใน Layer อื่นเพิ่มเติม
Switch ทำงานที่ Layer 2 เสมอหรือไม่?
ไม่เสมอไป Traditional Ethernet Switch มักทำ Switching ที่ Layer 2 แต่ Layer 3 Switch สามารถทำ IP Routing ได้ด้วย
IP Address อยู่ Layer ไหน?
IP Address และ IP Routing เกี่ยวข้องกับ Network Layer หรือ Layer 3
MAC Address กับ IP Address ต่างกันอย่างไร?
MAC Address ใช้ในเทคโนโลยี Data Link เช่น Ethernet ขณะที่ IP Address เป็น Logical Address สำหรับการสื่อสารและ Routing บน IP Network
Ping อยู่ Layer ไหน?
Ping ใช้ ICMP ซึ่งทำงานร่วมกับ IP และโดยทั่วไปถูกศึกษาในบริบทของ Network Layer
สรุป
Network Layer หรือ OSI Layer 3 เป็นพื้นฐานสำคัญของการสื่อสารระหว่าง IP Network โดยมี IP Address และ Routing เป็นหัวใจของการนำ Packet จากต้นทางไปยังปลายทาง
หัวข้อสำคัญที่ควรเข้าใจ ได้แก่ IPv4, IPv6, Subnet, Default Gateway, Router, Routing Table, ICMP, TTL/Hop Limit และ NAT
เมื่อเข้าใจ Layer 3 แล้ว การเรียนรู้ VLAN, Firewall, VPN, Cloud Networking, Wireshark และ Cybersecurity จะเป็นระบบมากขึ้น เพราะสามารถวิเคราะห์ได้ว่า Traffic เริ่มต้นจาก Network ใด ผ่าน Gateway หรือ Router ใด และเดินทางไปยัง Destination อย่างไร
บทความถัดไปเกี่ยวกับ Networking
- VLAN คืออะไร? วิธีสร้าง VLAN, Access Port และ Trunk บน Cisco Switch
- Hub, Switch, Router และ Access Point ต่างกันอย่างไร? พื้นฐานอุปกรณ์ Network ที่ควรรู้
Share your thoughts here
Join the conversation and share your perspective on this article.